ISO 19011 Nedir? 2026 Baskısıyla Denetim Rehberinde 6 Değişiklik
ISO 19011 nedir, kim kullanır? 27 Mayıs 2026'da yayımlanan ISO 19011:2026'daki 6 değişiklik, iç tetkikçiler için anlamı ve şimdi güncellemeniz gerekenler.
Eren İŞMAN · Baş Eğitmen, MEGADEMİ
Read in EnglishISO 19011, yönetim sistemlerinin nasıl denetleneceğini anlatan uluslararası kılavuz standarttır. Denetim programının yönetilmesini, tek tek denetimlerin yürütülmesini ve denetçilerin yetkinliğinin değerlendirilmesini ISO 9001'den ISO 27001'e kadar tüm yönetim sistemi standartları için ortak bir çerçevede ele alır. Güncel baskı, ISO'nun 27 Mayıs 2026'da yayımladığı ISO 19011:2026'dır; 4. baskı olan bu metin ISO 19011:2018'in yerini aldı ve 2018 baskısı geri çekildi (ISO).
Bu rehber iç tetkikçiler, yönetim sistemi sorumluları, kalite yöneticileri ve denetim programı yönetenler için hazırlandı. ISO 19011'in ne olduğunu, 2026 baskısında fark edeceğiniz altı değişikliği, neyin aynı kaldığını ve kendi prosedürlerinizde neyi güncellemeniz gerektiğini anlatır.
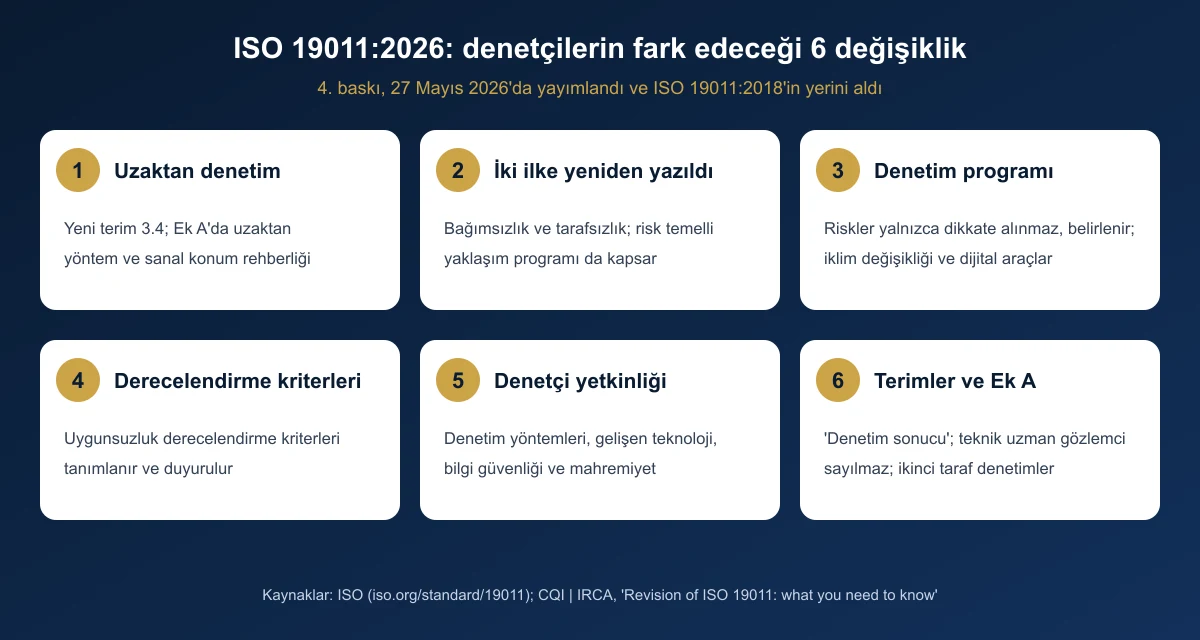
Yazıdaki fotoğraflar temsilîdir ve yapay zekâ ile üretilmiştir; şema MEGADEMİ'nin özgün grafiğidir.
Öne çıkanlar
- Yayım: ISO 19011:2026, 4. baskı olarak 27 Mayıs 2026'da yayımlandı ve 2018 baskısını geri çekti (ISO).
- Belgelendirilmez: ISO 19011 bir kılavuzdur, şart standardı değildir. Kuruluşlar bu standarda göre belge alamaz ve kendine ait bir geçiş süresi yoktur.
- En büyük değişiklik: Uzaktan denetim yöntemleri için rehberlik genişledi; yeni bir terim tanımlandı ve Ek A'ya uzaktan yöntemler ve sanal konumlar eklendi.
- Denetim programı: Programın riskleri ve fırsatlarının artık yalnızca dikkate alınması değil, belirlenmesi öneriliyor. İklim değişikliği ve denetlenenin dijital araç kullanımı da programda değerlendiriliyor.
- Denetçi yetkinliği: Kullanılacak denetim yöntemleri, gelişen teknoloji ve mahremiyet dâhil bilgi güvenliği, yetkinlik beklentisine açıkça eklendi.
ISO 19011 nedir, kim kullanır?
ISO 19011, yönetim sistemi denetimleri için rehberlik veren uluslararası standarttır. Türkçede "yönetim sistemleri tetkik kılavuzu" olarak da anılır. Denetim ilkelerini, denetim programının yönetimini, denetimin yürütülmesini ve denetimde görev alanların yetkinliğinin değerlendirilmesini kapsar. Birinci taraf (iç tetkik), ikinci taraf (tedarikçi denetimi) ve üçüncü taraf denetimler için kullanılır (ISO). Akredite belgelendirme kuruluşları ayrıca belgelendirme denetimlerinin şartlarını belirleyen ISO/IEC 17021-1'e uymak zorundadır.
ISO 19011'in en yaygın kullanım alanlarından biri iç tetkiktir. ISO 9001, ISO 14001 veya ISO 45001 belgeli bir kuruluşun iç tetkik programı, tetkikçilerin seçimi, kontrol listeleri ve tetkik raporları çoğu zaman bu kılavuza göre kurulur. İç tetkikçi ve baş denetçi eğitimleri de denetim tekniğini bu standart üzerinden anlatır. Bu yüzden yeni bir baskı, hem eğitim içeriğini hem de deneyimli denetçilerden beklenen bilgiyi değiştirir.
Terimler hakkında bir not: TS EN ISO 19011 Türkçe metni "tetkik" terimini kullanır. Bu yazıda "denetim" genel olarak audit anlamında, "iç tetkik" ve "tetkikçi" birinci taraf denetim için kullanılıyor; "baş denetçi" ise piyasadaki yerleşik unvan olarak kalıyor.
ISO 19011:2026 yedi denetim ilkesini korur: dürüstlük, adil sunum, gerekli mesleki özen, gizlilik, bağımsızlık, kanıta dayalı yaklaşım ve risk temelli yaklaşım.
ISO 19011:2026'da ne değişti? 6 değişiklik
Chartered Quality Institute (CQI), 4. baskıyı "devrimci değil, evrimsel" olarak tanımlıyor (CQI | IRCA). ISO'nun kalite yönetimi teknik komitesi ISO/TC 176 de yeni baskının teknolojinin, dijitalleşmenin ve sanal ortamların artan etkisine yanıt verdiğini ve risk analizine daha fazla odaklandığını belirtiyor (ISO/TC 176). Aşağıdaki özet, CQI'nin madde madde incelemesine dayanır.
1. Uzaktan denetim yöntemleri genişledi
CQI'ye göre standardın önsözü, uzaktan denetim yöntemlerine ilişkin rehberliğin genişletilmesini en önemli değişikliklerden biri olarak sayıyor. Bu içerik, uzaktan denetim yöntemleri hakkındaki ISO/IEC TS 17012:2024 teknik şartnamesine dayanıyor. Madde 3'e yeni bir terim eklendi: uzaktan denetim yöntemi (3.4). Bu yüzden sonraki terimlerin numaraları kaydı. Ek A'da da uzaktan yöntemler ve sanal konumlar için rehberlik genişletildi (CQI | IRCA).
Uygulamadaki anlamı şu: uzaktan veya hibrit tetkik artık bir "mecburiyet çözümü" değil, planlanan bir yöntem seçimidir. Programı yöneten kişi, farklı denetim yöntemlerinin kuruluş üzerindeki etkisini karşılaştırmalıdır; Ek A bunun için örnekler verir (CQI | IRCA).
2. İki ilke yeniden yazıldı
Yedi ilkenin anlamı değişmedi, ancak metinleri yeniden düzenlendi. İki değişiklik uygulamada önemli:
- Bağımsızlık. 2018 baskısındaki "iç tetkikte denetçiler, mümkünse denetlenen fonksiyondan bağımsız olmalıdır" ifadesi kaldırıldı. 2018 metni, tam bağımsızlığın mümkün olmadığı küçük kuruluşlarda önyargının giderilmesini zaten öneriyordu; CQI'ye göre 2026 metni bunu bağımsızlığın mümkün olmadığı her durum için genel yaklaşım olarak ifade ediyor. Küçük kuruluşlarda tetkikçinin kendi bölümünü denetlemek zorunda kaldığı durumlar için bu daha gerçekçi bir yaklaşım.
- Risk temelli yaklaşım. İlke artık yalnızca tek tek denetimlerin planlanması, yürütülmesi ve raporlanması için değil, denetim programının planlanması ve uygulanması için de geçerli (CQI | IRCA).
3. Denetim programında risklerin belirlenmesi öneriliyor
Madde 5, programı yönetenin risk çalışmasını daha açık hâle getiriyor. Denetim programının riskleri ve fırsatları artık belirlenmeli: kanıtlar gözden geçirilip bir sonuca varılmalı. Denetlenecek yönetim sisteminin kapsamı da programın genişliğini belirleyen girdiler arasına girdi (CQI | IRCA).
Program risklerine verilen örnekler genişledi:
- denetçi bağımsızlığının veya tarafsızlığının eksikliği;
- uygun olmayan denetim yöntemlerinin seçilmesi ya da denetimlerin programa uygun yapılmaması;
- programın yürütülmesine yönelik yersiz etki;
- üst yönetim desteğinin olmaması;
- denetlenenin veya denetim kanıtının erişilebilir olmaması;
- güvensiz veya etkisiz bilişim araçlarına dayanan denetim yöntemleri.
Program tasarımında, iklim değişikliğinin denetlenen için ilgili bir konu olup olmadığı ve denetlenenin teknoloji ya da dijital araç kullanımı da değerlendirilmeli. Gerektiğinde gözlemcilerin katılım kriterleri programda yer almalı. Denetim raporları da "ilgili taraflara" değil, "önceden belirlenmiş taraflara" dağıtılmalı (CQI | IRCA).
4. Uygunsuzluk derecelendirme kriterlerinin tanımlanması öneriliyor
Madde 6'ya göre uygunsuzluklar derecelendiriliyorsa, denetimi yapan kuruluş kullandığı kriterleri tanımlamalı ve duyurmalıdır. Ortak denetimlerin (joint audit) kendine özgü riskleri için yeni bir paragraf eklendi. Denetimde tespit edilen önemli riskler ve ulaşılamayan denetim hedefleri; denetim müşterisi ve denetlenenle birlikte programı yöneten kişiye de bildirilmeli. Ek A'daki A.18 ise bir uygunsuzluk yazıldığında, denetim kriterinin neden karşılanmadığının kaydedilmesini istiyor (CQI | IRCA).
İç tetkik prosedürünüz "majör" ve "minör" uygunsuzluğu tanımlamıyorsa ya da raporlarınız yalnızca maddeyi yazıp nedenini açıklamıyorsa, önce bu değişiklik üzerinde çalışın.
5. Denetçi yetkinliği teknoloji ve bilgi güvenliğini kapsıyor
Madde 7, belirli bir denetim için denetçi seçerken dikkate alınacakları genişletiyor:
- kullanılacak denetim yöntemlerine ilişkin bilgi ve beceri;
- denetimde kullanılan gelişen teknolojinin sonuçlarını ve uygunluğunu anlama;
- gelişen teknolojiye dayalı süreçleri denetleyebilme;
- mahremiyet dâhil bilgi güvenliğini anlama.
Programı yönetenlerin, denetçi performansını değerlendirirken denetlenenlerden ve diğer paydaşlardan gelen geri bildirimi dikkate alması öneriliyor (CQI | IRCA).
6. Terimler ve Ek A güncellendi
Küçük ifade değişiklikleri de rapor şablonlarınıza yansıyacak. "Denetim çıktısı" (outcome of an audit) ifadesi "denetim sonucu" (result of an audit) oldu. Gözlemci tanımı, teknik uzmanların gözlemci sayılmadığını açıkça belirtiyor. Ek A'daki en kapsamlı değişiklikler A.12'de (ikinci taraf denetimlere ilişkin yeni metin) ve metinlerin yer değiştirip genişletildiği A.15 ile A.16'da (CQI | IRCA).
Neler aynı kaldı?
Dördüncü baskı, 2018 baskısının yapısını korur: madde 4'te ilkeler, madde 5'te denetim programının yönetimi, madde 6'da denetimin yürütülmesi, madde 7'de yetkinlik ve değerlendirme, Ek A'da ek rehberlik. Yedi ilkenin özü değişmedi. Standart hâlâ bir kılavuzdur ve denetim programınızın büyüklüğü ve karmaşıklığıyla orantılı uygulanır.
| Konu | ISO 19011:2018 | ISO 19011:2026 |
|---|---|---|
| Baskı ve tarih | 3. baskı, Temmuz 2018 | 4. baskı, 27 Mayıs 2026 |
| Uzaktan denetim | Kısa rehberlik, çoğunlukla Ek A'da | Tanımlı terim (3.4) ve ISO/IEC TS 17012:2024 ile uyumlu genişletilmiş Ek A |
| İç tetkikçinin bağımsızlığı | Mümkünse denetlenen fonksiyondan bağımsız | Bağımsızlık mümkün değilse önyargıyı gidermek ve tarafsızlığı sağlamak |
| Program riskleri | Dikkate alınır | Belirlenir; örnek listesi genişledi |
| Uygunsuzluk derecelendirmesi | Derecelendirme mümkün; kriter tanımlama beklentisi yok | Kriterler tanımlanır ve duyurulur |
| Denetçi yetkinliği | Disiplin ve sektör bilgisi, genel beceriler | Denetim yöntemleri, gelişen teknoloji, mahremiyet dâhil bilgi güvenliği eklendi |
| Durum | Geri çekildi | Güncel |
Örnek: uyarlayabileceğiniz derecelendirme kriterleri
Aşağıdaki "İç tetkik prosedürünüzde neyi güncellemelisiniz?" bölümündeki 3. adım, derecelendirme kriterlerinizi yazmanızı istiyor. Bu tablo ISO 19011'den alınmış bir metin değil, bir başlangıç şablonudur. Majör ve minör tanımları, belgelendirme kuruluşlarının uyguladığı ISO/IEC 17021-1'e dayanır (ISO); gözlem satırı ve örnek kanıtlar bizim önerdiğimiz ifadelerdir.
| Derece | Ne zaman kullanılır? | Örnek kanıt |
|---|---|---|
| Majör uygunsuzluk | Uygunsuzluk, yönetim sisteminin amaçlanan sonuçlara ulaşma kabiliyetini etkiler | Program yılı boyunca bir süreç için hiç iç tetkik yapılmamış |
| Minör uygunsuzluk | Uygunsuzluk bu kabiliyeti etkilemez | Kontrol altındaki ekipman listesinde tek bir kalibrasyon kaydı eksik |
| Gözlem | Bir şart ihlal edilmemiştir ama kayda değer bir risk veya iyileştirme noktası vardır | Tetkik kontrol listeleri, yürürlükten kalkmış bir standart baskısına atıf yapıyor |
Tabloyu tetkikten önce denetlenenle paylaşın; 2026 baskısı, bulgular derecelendiriliyorsa kriterlerin tanımlanmasını ve duyurulmasını bekliyor (CQI | IRCA).
Şablonlar: uzaktan denetim risk kontrolü ve güncellenmiş tetkik planı
Aşağıdaki iki tablo ISO 19011'den alınmış metinler değil, MEGADEMİ'nin önerdiği başlangıç şablonlarıdır. CQI'nin aktardığı 2026 değişikliklerini (CQI | IRCA) denetim yöntemleri, program riskleri ve bilgi güvenliği için çalışma belgelerine dönüştürür.
| Denetime yönelik risk | Yanıtlanacak soru | Tipik önlem |
|---|---|---|
| Güvenli olmayan veya kararsız bilişim aracı | Platformu denetlenenin bilgi işlem veya güvenlik birimi onayladı mı? | Aracı önceden kararlaştırın ve bağlantı testi yapın |
| Kanıtın gerçekliği | Kayıtlar kaynak sistemden canlı gösterilebiliyor mu? | Önceden gönderilen dosyalar yerine canlı sistemden ekran paylaşımı isteyin |
| Operasyonların sınırlı görünürlüğü | Süreç kamerayla izlenebiliyor mu? | Rehberli bir video turu planlayın; kritik bir süreç görülemiyorsa sahaya geçin |
| Gizlilik ve mahremiyet | Kayıt ve ekran görüntüsü alınabilir mi? | Kayıt kurallarını kararlaştırın, ekran görüntülerinde kişisel veri bulunmasın |
| Denetlenenin erişilebilirliği | Görüşülecek kişiler planlanan saatlerde ve saat dilimlerinde ulaşılabilir mi? | Zaman payı bırakılmış bir program ve yedek irtibat kişisi belirleyin |
Her faaliyet için kararı ve gerekçesini kaydedin: uzaktan, hibrit veya sahada.
| Plan maddesi | Ne kaydedilir? |
|---|---|
| Amaç, kapsam ve kriterler | Kapsamdaki süreçler, sahalar ve vardiyalar; kriter olarak kullanılan standart baskıları ve iç prosedürler |
| Faaliyet başına yöntem | Sahada, uzaktan veya hibrit; kullanılacak bilişim aracı ve uzaktan denetim risk kontrolünün sonucu |
| Derecelendirme kriterleri | Denetlenenle paylaşılan majör, minör ve gözlem tanımlarına atıf |
| Ekip ve roller | Tetkikçiler, teknik uzmanlar ve gözlemciler; gözlemcilerin katılım kriterleri |
| Bilgi güvenliği | Doküman ve kayıtların nasıl paylaşılacağı, saklanacağı ve silineceği |
| Denetime yönelik riskler | Önemli riskler ve bunların programı yönetene nasıl bildirileceği |
| Raporun dağıtımı | Raporu alacak, önceden belirlenmiş taraflar |
İç tetkik prosedürünüzde neyi güncellemelisiniz?
ISO 19011'in resmî bir geçiş süresi yoktur. Asıl soru, kendi dokümanlarınızın ve eğitimlerinizin ne zaman güncelleneceğidir. Çoğu iç tetkik sistemi için şu beş adımla başlayabilirsiniz:
- Standardı edinin. ISO 19011:2026'yı ISO'dan veya ulusal standart kuruluşundan (Türkiye'de TSE yayımladığında) alın ve iç tetkik prosedürünüzle karşılaştırın. CQI, özetinde yer almayan başka değişiklikler de olduğunu belirtiyor (CQI | IRCA).
- Denetim programını güncelleyin. Program risklerini ve fırsatlarını nasıl belirlediğinizi kayda alın; bilişim araçları, denetlenenin erişilebilirliği, üst yönetim desteği ve yersiz etki gibi yeni risk başlıklarını ekleyin.
- Derecelendirme kriterlerinizi yazın. Bir uygunsuzluğu majör veya minör yapan ölçütleri tanımlayın ve tetkikten önce denetlenenle paylaşın.
- Uzaktan denetim kuralları koyun. Uzaktan veya hibrit yöntemin ne zaman kabul edileceğini, hangi bilişim araçlarının yeterince güvenli olduğunu ve kanıtın nasıl alınıp saklanacağını belirleyin.
- Yetkinlik açıklarını kapatın. Her tetkikçiyi denetim yöntemleri, gelişen teknoloji ve bilgi güvenliği beklentilerine göre gözden geçirin ve gerekirse tazeleme eğitimi planlayın.
Belgelendirme kuruluşu adına denetim yapıyorsanız ISO 19011, ISO/IEC 17021-1 ve size uygulanan akreditasyon ve program kurallarıyla birlikte uygulanır. Kuruluşunuzun veya kişi belgelendirme kuruluşunuzun prosedürlerinde hangi baskıya atıf yaptığını sorun.
ISO 19011 için hangi eğitim?
Denetim programı yönetiyor ya da iç tetkiklere katılıyorsanız, ISO 19011 denetçi eğitimi farklı yönetim sistemi standartları için program yönetimini, denetim yöntemlerini ve raporlamayı kapsar; eğitimin hangi baskıyı esas aldığı kurs sayfasında yer alır. Üçüncü taraf denetimlere doğru ilerlemek istiyorsanız baş denetçi nedir, nasıl olunur rehberimiz yol haritasını anlatır.
Yeni kalite standardına da hazırlanıyorsanız ISO 9001:2026 denetçiler için değişiklikler yazımız ISO 9001:2026 geçiş takvimini özetler.
Sık sorulan sorular
ISO 19011:2026 ne zaman yayımlandı?
ISO, 4. baskı olan ISO 19011:2026'yı 27 Mayıs 2026'da yayımladı. Standart, ISO'nun geri çekildi olarak listelediği ISO 19011:2018'in yerini aldı (ISO).
ISO 19011:2018 hâlâ geçerli mi?
ISO 2018 baskısını geri çekti; artık güncel baskı değildir. Kılavuz olduğu için belge geçerliliğini etkileyen bir geçiş süresi yoktur, ancak 2018 baskısına atıf yapan prosedürler ve eğitimler 2026 baskısına göre güncellenmelidir.
ISO 19011 belgesi alınabilir mi?
Hayır. ISO 19011 bir şart standardı değil, kılavuzdur. Kuruluşlar denetim programlarını bu kılavuza göre yürütür ve tetkikçiler bu kılavuza göre eğitilir, ancak kuruluşlar için bir ISO 19011 belgesi yoktur. Eğitimlerin sonunda verilen sertifika, kişinin eğitimi tamamladığını gösterir.
ISO 19011 ile ISO 9001 arasındaki fark nedir?
ISO 9001 bir kalite yönetim sisteminin şartlarını belirler ve kuruluşlar bu standarda göre belgelendirilir. ISO 19011 ise ISO 9001 dâhil her yönetim sisteminin nasıl denetleneceğini anlatır. ISO 9001'in iç tetkik maddesi (9.2) iç tetkik yapılmasını şart koşar; ISO 19011 bu tetkikin nasıl planlanıp yürütüleceği konusunda rehberlik eder.
Özet
ISO 19011:2026 denetimin temel akışını koruyor, ancak üç alanda beklentiyi yükseltiyor: uzaktan yöntemler planlanan bir seçim olarak ele alınıyor, program riskleri belirlenip kayda alınıyor ve tetkikçilerin teknolojiyi ve bilgi güvenliğini anlaması bekleniyor.
Bu rehber hakkında
- Yazar: Eren İŞMAN, Baş Eğitmen, MEGADEMİ; 25 yılı aşkın deneyime sahip makina mühendisi ve baş denetçi.
- Yöntem: Yapay zekâ desteğiyle hazırlandı; kapak dâhil fotoğraf görünümlü görseller yapay zekâ ile üretilmiştir ve temsilîdir. Yayım tarihi ve durum iso.org'da doğrulandı. Standart metni telif hakkıyla korunduğu için madde düzeyindeki değişiklikler CQI | IRCA'nın 4. baskı incelemesinden özetlendi; kesin ifadeler için yayımlanmış standardı okuyun. Son gözden geçirme: 20 Ekim 2026.
- Açıklama: MEGADEMİ, bu yazıda adı geçen eğitimler dâhil ISO denetçi eğitimleri vermektedir.
- Editoryal ilkeler ve düzeltme: Yalnızca ISO'ya ve adı verilen ikincil kaynaklara atıf yapıyoruz; şablon ve örnekleri kendi önerimiz olarak işaretliyor, ISO yeni bir değişiklik yayımladığında rehberi güncelliyoruz. Düzeltme ve sorularınızı iletişim sayfamızdan iletebilirsiniz.
Kaynaklar
- ISO 19011:2026 Guidelines for auditing management systems, ISO, 4. baskı, 27 Mayıs 2026.
- ISO 19011:2018 Guidelines for auditing management systems, ISO, 3. baskı, geri çekildi.
- Revision of ISO 19011: what you need to know, CQI | IRCA Knowledge Hub, 2026.
- ISO 19011:2026 Released!, ISO/TC 176, 2026.